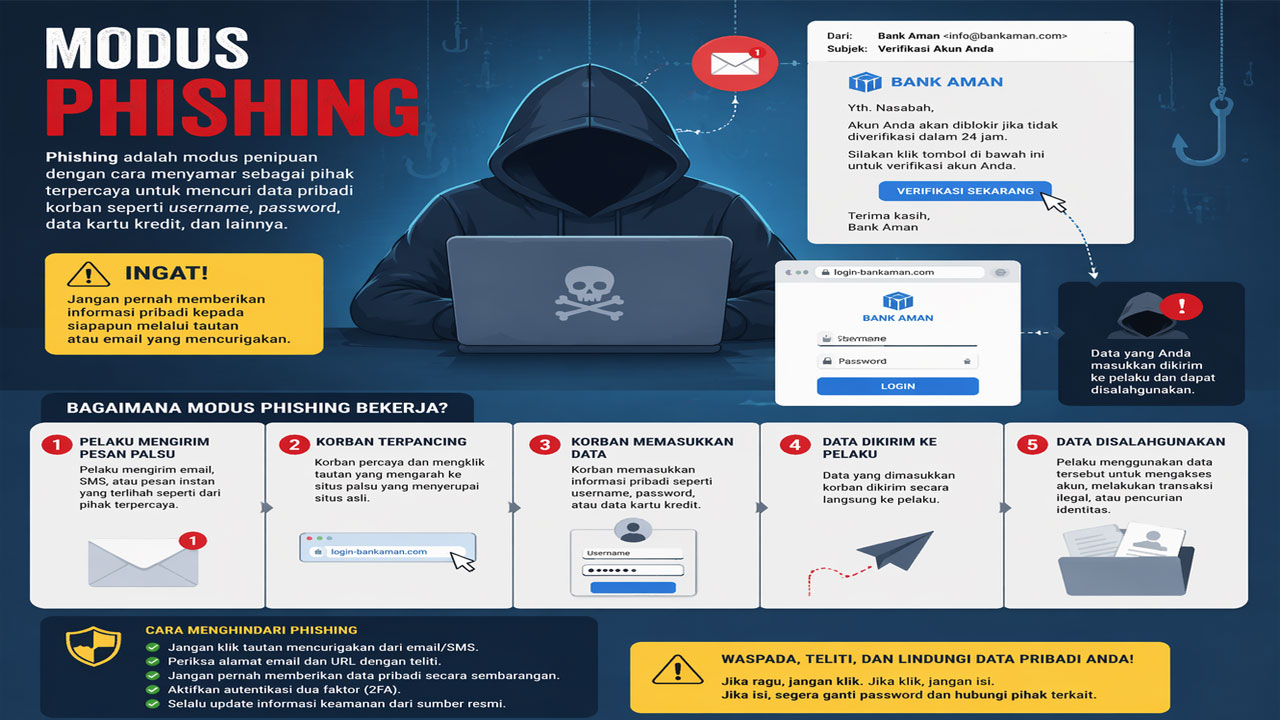
Di era digital, ancaman siber tidak selalu datang dalam bentuk serangan teknis yang rumit. Banyak kejahatan digital justru memanfaatkan kelengahan pengguna melalui rekayasa sosial atau social engineering. Salah satu metode yang paling umum digunakan adalah phishing. Meski terdengar sederhana, phishing telah menyebabkan kerugian besar, mulai dari pembobolan akun, pencurian data pribadi, hingga kehilangan dana.
Phishing adalah metode penipuan digital yang dirancang untuk mengelabui korban agar menyerahkan informasi sensitif, seperti username, password, kode OTP, nomor kartu, atau data pribadi. Pelaku biasanya menyamar sebagai pihak tepercaya, seperti bank, marketplace, perusahaan teknologi, instansi pemerintah, atau bahkan rekan kerja.
Masalahnya, banyak orang tidak menyadari bahwa mereka sedang menjadi target phishing sampai kerugian terjadi. Karena itu, memahami cara mengenali modus phishing menjadi bagian penting dari keamanan digital modern.
Apa Itu Phishing?
Phishing adalah upaya penipuan yang bertujuan mencuri informasi melalui penyamaran identitas palsu. Korban biasanya diarahkan untuk mengklik tautan, membuka file, login di situs palsu, atau memberikan data secara sukarela karena percaya pesan tersebut sah.
Serangan phishing sering memanfaatkan:
- Email palsu
- Pesan WhatsApp atau SMS mencurigakan
- Website tiruan
- Telepon penipuan (vishing)
- QR code berbahaya (quishing)
- Pesan media sosial palsu
Inti dari phishing adalah manipulasi psikologis. Pelaku membuat korban panik, tergesa-gesa, takut, atau tergoda hadiah agar mengambil keputusan tanpa verifikasi.
Mengapa Phishing Sangat Berbahaya?
Phishing berbahaya karena tidak selalu menyerang sistem, melainkan menyerang manusia sebagai titik lemah keamanan.
Dampak phishing dapat meliputi:
1. Pencurian Akun
Pelaku bisa mengambil alih email, media sosial, atau akun penting lainnya.
2. Pembobolan Finansial
Data perbankan dan OTP yang bocor dapat digunakan untuk transaksi ilegal.
3. Pencurian Identitas
Informasi pribadi dapat dipakai untuk penipuan lanjutan.
4. Penyebaran Serangan Lanjutan
Akun yang diretas sering dipakai untuk menipu kontak korban lainnya.
Ciri-Ciri Modus Phishing yang Harus Diwaspadai
Berikut tanda umum serangan phishing:
1. Pesan Mendesak dan Menakut-nakuti
Contoh:
“Akunnya akan diblokir dalam 1 jam.”
“Saldo Anda terancam dibekukan.”
“Segera verifikasi sekarang.”
Teknik ini bertujuan memicu panik agar korban bertindak tanpa berpikir.
2. Link Mencurigakan
Pelaku sering membuat domain mirip aslinya.
Contoh palsu:
- bank-login-verifikasi.com
- paypaI-security.com (huruf I menyamar seperti l)
Selalu periksa alamat website sebelum login.
3. Permintaan Data Sensitif
Lembaga resmi umumnya tidak meminta:
- Password
- PIN
- OTP
- CVV kartu
Jika ada yang meminta data ini melalui chat, email, atau telepon, patut dicurigai.
4. Bahasa Aneh atau Banyak Kesalahan
Email phishing sering memiliki:
- Tata bahasa buruk
- Terjemahan aneh
- Format tidak profesional
Ini tanda umum penipuan.
5. Tawaran Terlalu Menggiurkan
Contoh:
- Menang hadiah besar
- Bonus mendadak
- Promo ekstrem tanpa alasan jelas
Jika terlalu bagus untuk dipercaya, biasanya memang patut dicurigai.
Jenis-Jenis Phishing yang Umum Terjadi
Email Phishing
Metode klasik menggunakan email palsu.
Biasanya menyamar sebagai:
- Bank
- Marketplace
- Microsoft
Smishing (SMS Phishing)
Penipuan lewat SMS atau chat.
Contoh:
“Paket tertahan, cek di link berikut.”
Spear Phishing
Serangan yang lebih terarah.
Pelaku menargetkan individu tertentu menggunakan informasi pribadi agar penipuan tampak meyakinkan.
Vishing
Phishing melalui telepon.
Pelaku berpura-pura sebagai customer service atau petugas resmi.
Quishing
Menggunakan QR code palsu untuk mengarahkan korban ke situs berbahaya.
Cara Menghindari Serangan Phishing
1. Jangan Klik Link Sembarangan
Jika menerima link mencurigakan:
- Jangan langsung klik
- Verifikasi dulu sumbernya
- Buka situs resmi secara manual
2. Selalu Cek URL Website
Pastikan:
- Menggunakan HTTPS
- Domain benar
- Tidak ada ejaan aneh
3. Aktifkan Two-Factor Authentication (2FA)
Meski password bocor, 2FA memberi lapisan perlindungan tambahan.
4. Jangan Pernah Berikan OTP
OTP bersifat rahasia.
Siapa pun yang meminta OTP, hampir pasti sedang mencoba menipu.
5. Update Pengetahuan Keamanan Digital
Pelaku terus mengubah modus.
Pengguna juga harus terus belajar.
Kesalahan Umum yang Membuat Orang Menjadi Korban
Banyak korban phishing terjebak karena kesalahan berikut:
Terburu-buru
Panik membuat orang tidak memverifikasi informasi.
Terlalu Percaya Identitas Pengirim
Nama pengirim bisa dipalsukan.
Selalu cek sumber, bukan hanya tampilan.
Mengabaikan Tanda Bahaya
Kadang korban melihat kejanggalan tapi tetap lanjut.
Menggunakan Password yang Sama
Jika satu akun bocor, akun lain ikut berisiko.
Apa yang Harus Dilakukan Jika Terkena Phishing?
Jika terlanjur klik link phishing atau memasukkan data:
1. Ganti Password Segera
Ubah password akun terkait secepat mungkin.
2. Aktifkan atau Perbarui 2FA
Tambahkan perlindungan ekstra.
3. Hubungi Pihak Resmi
Jika terkait bank atau layanan digital, hubungi layanan resmi segera.
4. Logout dari Semua Sesi
Putuskan akses perangkat yang mungkin disusupi.
5. Pantau Aktivitas Akun
Cek:
- Login asing
- Transaksi tidak dikenal
- Perubahan email atau nomor pemulihan
Peran Edukasi Digital dalam Mencegah Phishing
Teknologi keamanan penting, tetapi edukasi pengguna tetap fondasi utama.
Banyak serangan berhasil karena korban tidak memahami modus penipuan.
Karena itu, literasi digital membantu masyarakat:
- Mengenali ancaman lebih cepat
- Menghindari manipulasi psikologis
- Melindungi data pribadi
- Mengurangi risiko menjadi korban
Kesadaran adalah bagian dari pertahanan siber.
Masa Depan Ancaman Phishing
Phishing terus berkembang.
Kini muncul ancaman baru seperti:
- Deepfake penipuan
- AI-generated phishing email
- Voice cloning scam
- Phishing berbasis otomatisasi
Artinya, kewaspadaan pengguna harus ikut berkembang.
Kesimpulan
Phishing bukan sekadar penipuan biasa, tetapi salah satu ancaman digital paling umum dan berbahaya. Pelaku memanfaatkan kepanikan, kelengahan, dan kepercayaan korban untuk mencuri data maupun aset.
Memahami ciri-ciri phishing, mengenali modus penipuan digital, dan menerapkan kebiasaan keamanan sederhana dapat mengurangi risiko secara signifikan.
Di era teknologi modern, keamanan digital bukan hanya tanggung jawab sistem, tetapi juga tanggung jawab setiap pengguna internet.
Semakin tinggi literasi digital, semakin kecil peluang menjadi korban phishing.